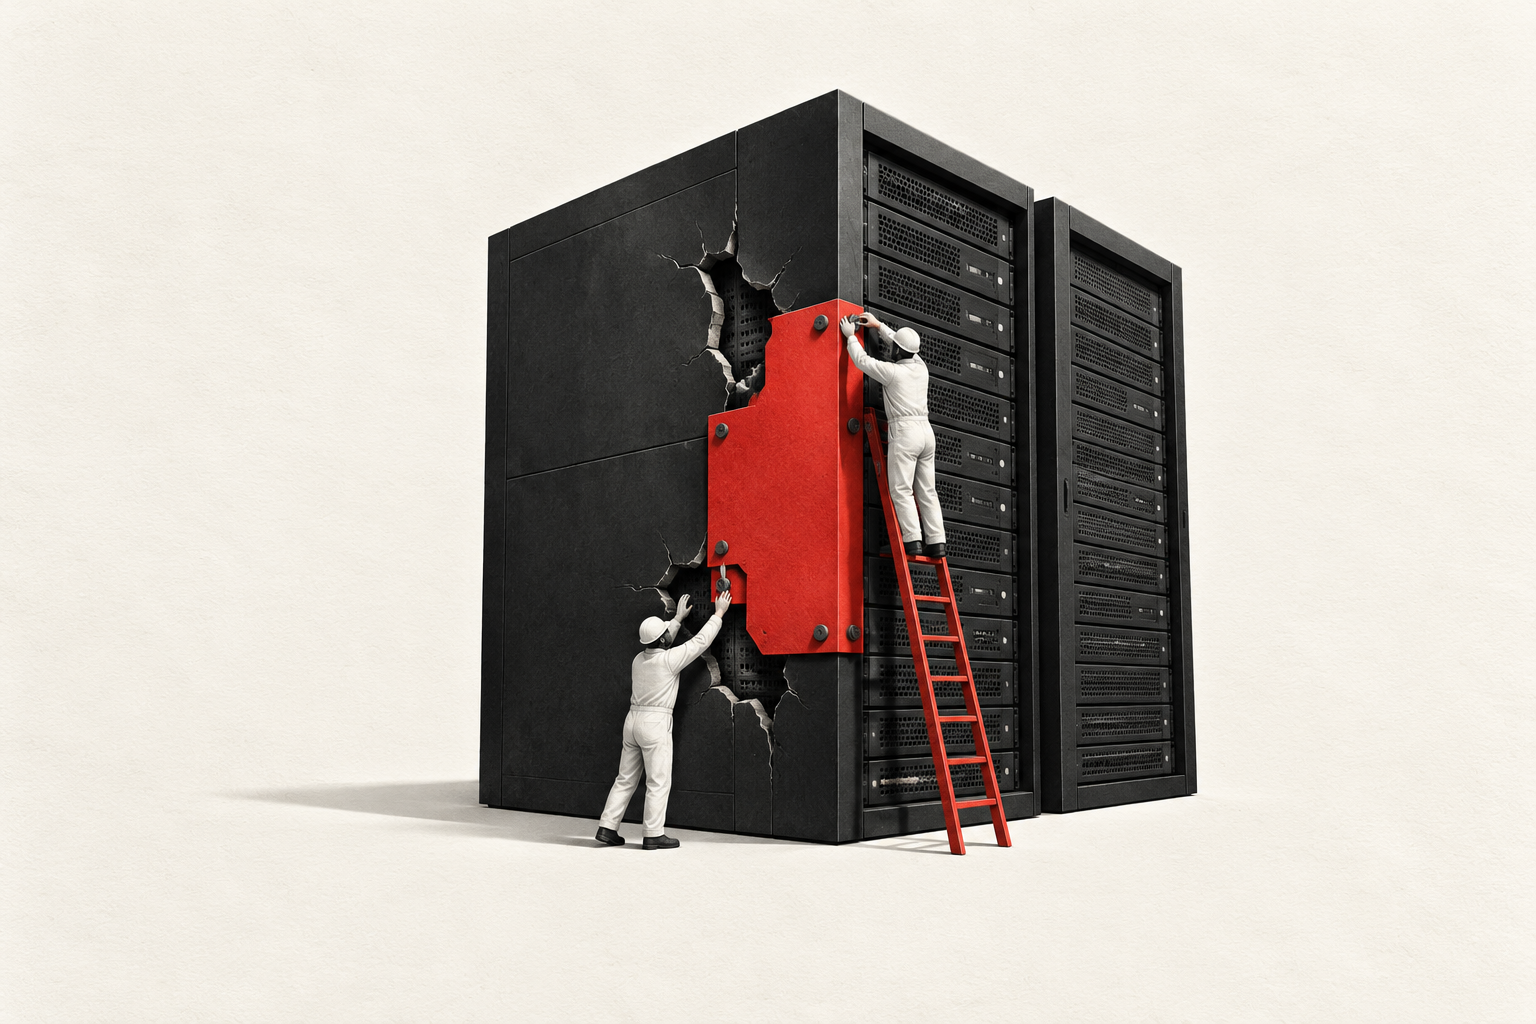
O PHP publicou em 21 de outubro correções para duas vulnerabilidades críticas que podem permitir execução remota de código sem autenticação. No dia 23, o projeto acrescentou uma orientação sobre o acompanhamento de uploads em sessões. Quem mantém um site ou serviço em PHP deve conferir a versão efetivamente usada para atender às requisições.
Quais versões incluem os patches
As correções de CVE-2026-109618 e CVE-2026-109619 estão em PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12. O alerta abrange instalações que recebem requisições web, incluindo PHP-FPM, Apache com mod_php e outros ambientes. O projeto destaca o risco do mod_php: o ataque demonstrado pode ocorrer antes da execução do código da aplicação.
Os boletins técnicos descrevem problemas distintos de memória. Um envolve o tratamento de falta de memória; o outro, um estado interno que continua disponível depois da liberação da memória correspondente. A manutenção precisa, portanto, alcançar o interpretador PHP usado pelo serviço, além dos plugins ou do código do site.
A orientação publicada em 23 de outubro
O projeto recomenda session.upload_progress.enabled=0 até a próxima versão regular de correção para cobrir uma via adicional e pouco provável de execução remota. A situação exige uma combinação específica: trocar o serializador de sessões de php_binary ou php_serialize para php durante a execução, antes de iniciar a sessão, com o acompanhamento de uploads habilitado. Um boletim completo para CVE-2026-115560 está previsto para a próxima versão.
O que conferir na hospedagem
Para sites em hospedagem gerenciada, vale solicitar ao fornecedor a confirmação do pacote corrigido e guardar a resposta. Distribuições Linux podem aplicar um backport e manter o número base de uma versão anterior. O boletim do fornecedor é a referência para verificar esse caso.
Em servidores próprios, o inventário deve cobrir a máquina principal, os contêineres e os grupos de processos PHP. Depois da atualização, é preciso renovar os processos afetados e testar páginas, formulários e login. O PHP exibido no terminal pode ser diferente daquele que atende ao site.
O nosso prisma
A facilidade de criar aplicações com IA aumenta a importância de uma rotina simples de manutenção. Registrar o pacote instalado, os processos renovados e os testes funcionais ajuda a transformar um alerta urgente em uma atualização verificável. Essa evidência também prepara o próximo ciclo de correções.
Fontes: PHP: avisos de 21 e 23 de outubro · CVE-2026-109618 · CVE-2026-109619
Receba o Jornal da IA todos os dias
As notícias de inteligência artificial que importam no Brasil — com o nosso prisma e sempre com as fontes. Grátis.