
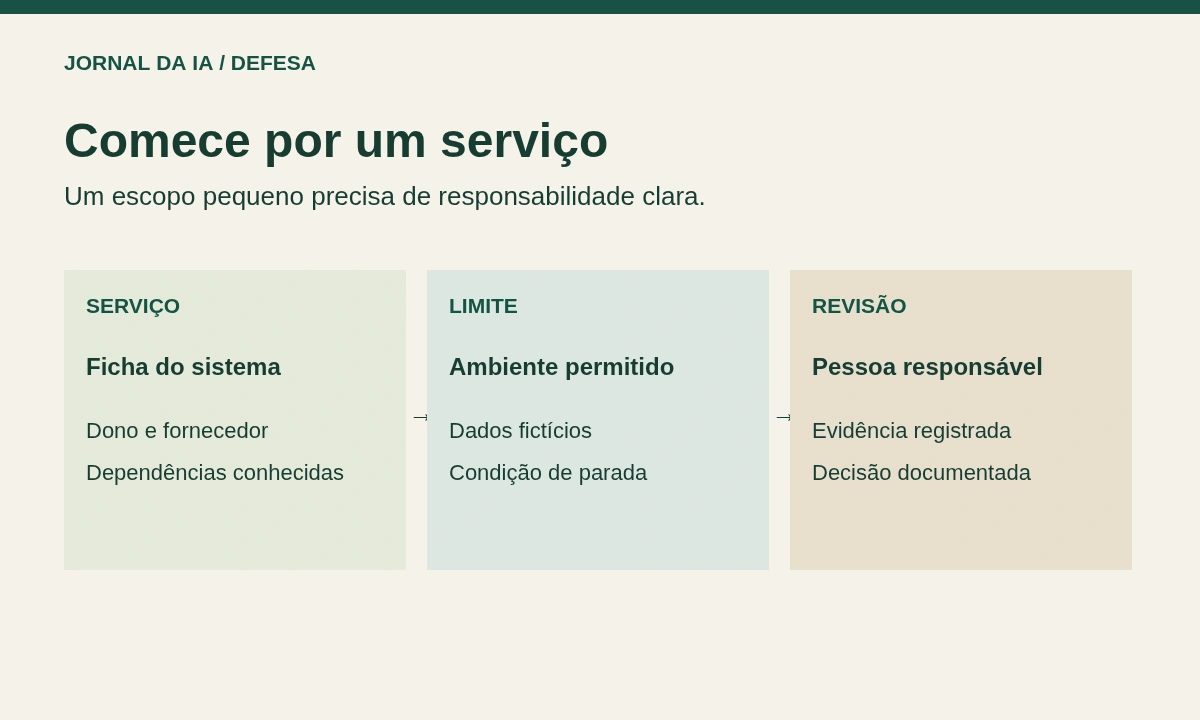
Um município pode ter um portal bem cuidado e ainda não saber quem mantém o sistema de atendimento, quando a última cópia foi restaurada ou qual fornecedor corrige uma dependência antiga. Para uma equipe pequena, começar pela ferramenta mais potente pode deixar essas perguntas sem resposta. O ponto de partida útil é um serviço definido, um responsável e uma evidência que outra pessoa consiga conferir.
O anúncio Daybreak for Frontline Defenders, publicado pela OpenAI em 3 de setembro de 2026, informa um compromisso global de US$ 1 bilhão em acesso subsidiado, capacitação, apoio técnico e parcerias. O início é nos Estados Unidos, com consumo pretendido em seis meses e expansão planejada a países parceiros. Prioriza água, saneamento, energia, governos locais, bancos comunitários, organizações sem fins lucrativos e mantenedores de código aberto com poucos recursos de segurança. Na descrição daquela data, Blue cobre trabalho defensivo comum; Red exige aprovação para capacidades especializadas. O piloto com MS-ISAC combina acesso, treinamento e assistência a equipes públicas e de água. São condições e objetivos do publicador, não uma confirmação de acesso ou subsídio para uma organização brasileira.
Datas desta leitura: anúncio em 3/9; pauta observada em 10/9; fontes conferidas em 6/10/2026. A nomenclatura do anúncio é histórica: o site atual do Daybreak também usa a expressão GPT Cyber. Consulte as condições vigentes antes de tomar uma decisão; este artigo não confirma uma inscrição, aprovação, contratação ou disponibilidade no Brasil.
O que a rede e a fábrica de defesa significam
No anúncio de setembro, Defense Network reúne mais de 35 produtos e serviços operados por parceiros. Essa quantidade é atribuída ao anúncio, não uma contagem atual do catálogo. Para uma equipe, a pergunta prática é qual parceiro atende seu ambiente e quais permissões precisaria. A página de parceiros ressalva que manifestar interesse não garante inclusão, acesso ou prazo de produção.
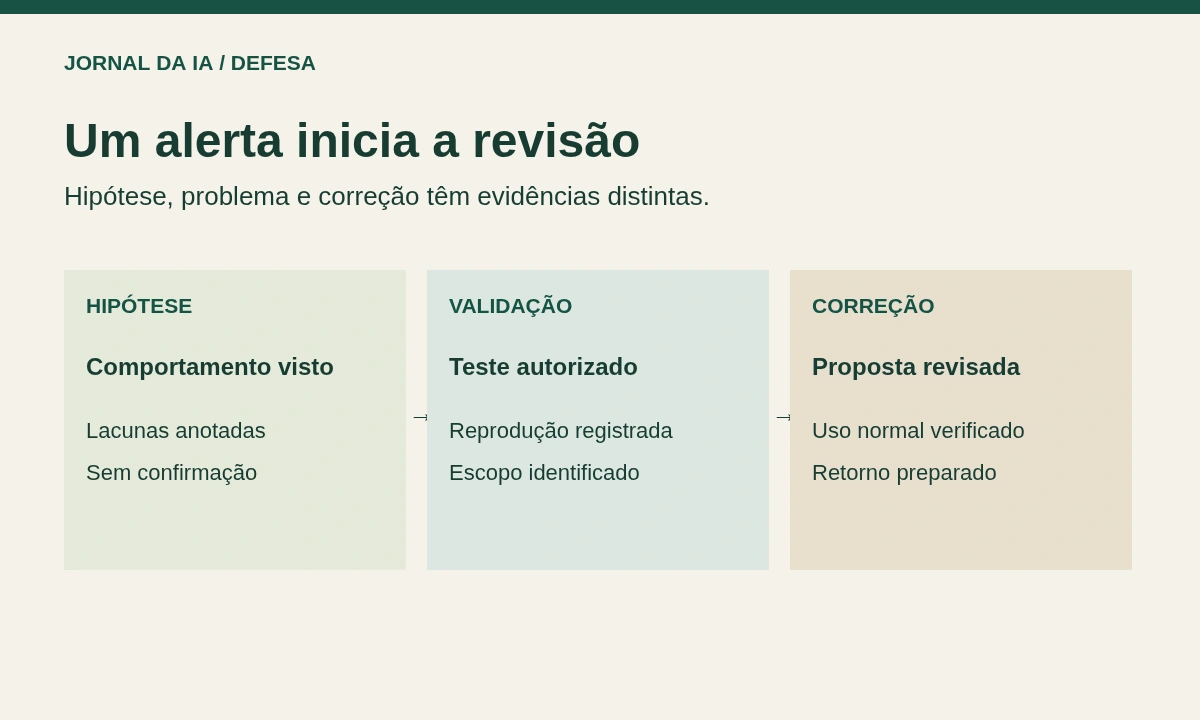
A Defense Factory descreve um ciclo para encontrar problemas, validá-los e preparar correções em ambientes reproduzíveis, com revisão e verificação. A tradução operacional deste Jornal é manter separados quatro registros: hipótese, problema reproduzido, alteração autorizada e resultado verificado. Uma lista maior de alertas não demonstra que um serviço ficou protegido.
Checklist próprio para um primeiro serviço no Brasil
As cinco etapas abaixo são uma proposta editorial original. Não reproduzem um piloto do fornecedor e não autorizam testes em sistemas públicos, fornecedores ou equipamentos. A equipe responsável precisa escolher o escopo e as permissões antes de executar qualquer avaliação.
1. Faça um inventário que termine em um dono
Escolha um serviço digital delimitado, como a consulta de um protocolo. Registre aplicação, domínio, dependências, ambiente de teste, fornecedor, responsável pela decisão e canal interno de incidente. Separe o sistema administrativo dos equipamentos que controlam processos físicos. Não reúna senhas ou dados de cidadãos na ficha; indique onde as informações autorizadas podem ser consultadas.
2. Combine uma pergunta e um limite de teste
Uma pergunta pequena pode ser se uma atualização mantém a consulta funcionando para os perfis previstos. Defina o ambiente permitido, os dados fictícios, a janela, quem observa e a condição de interrupção. Uma avaliação inconclusiva deve permanecer inconclusiva. Não extrapole o resultado de uma cópia de desenvolvimento para redes operacionais ou sistemas de terceiros.
3. Priorize pela evidência e pelo serviço
Para cada achado, anote o comportamento observado, a forma de reprodução autorizada, a parte afetada e o responsável pela revisão. A tabela é um modelo de triagem do Jornal, não uma classificação de incidentes reais. Se houver indício de incidente, siga o procedimento da organização e envolva sua equipe especializada.
| Registro | Pergunta humana | Próximo passo |
|---|---|---|
| Alerta sem reprodução | Há evidência suficiente? | Manter hipótese e registrar lacunas |
| Falha reproduzida na cópia | Qual serviço e versão foram afetados? | Encaminhar evidência ao responsável |
| Permissão necessária | Quem pode autorizar o escopo? | Aguardar decisão documentada |
| Correção proposta | O teste e o uso normal passaram? | Preparar revisão e retorno |
| Alteração aplicada | O resultado público foi conferido? | Registrar verificação ou reabrir |
4. Prepare a correção junto com o retorno
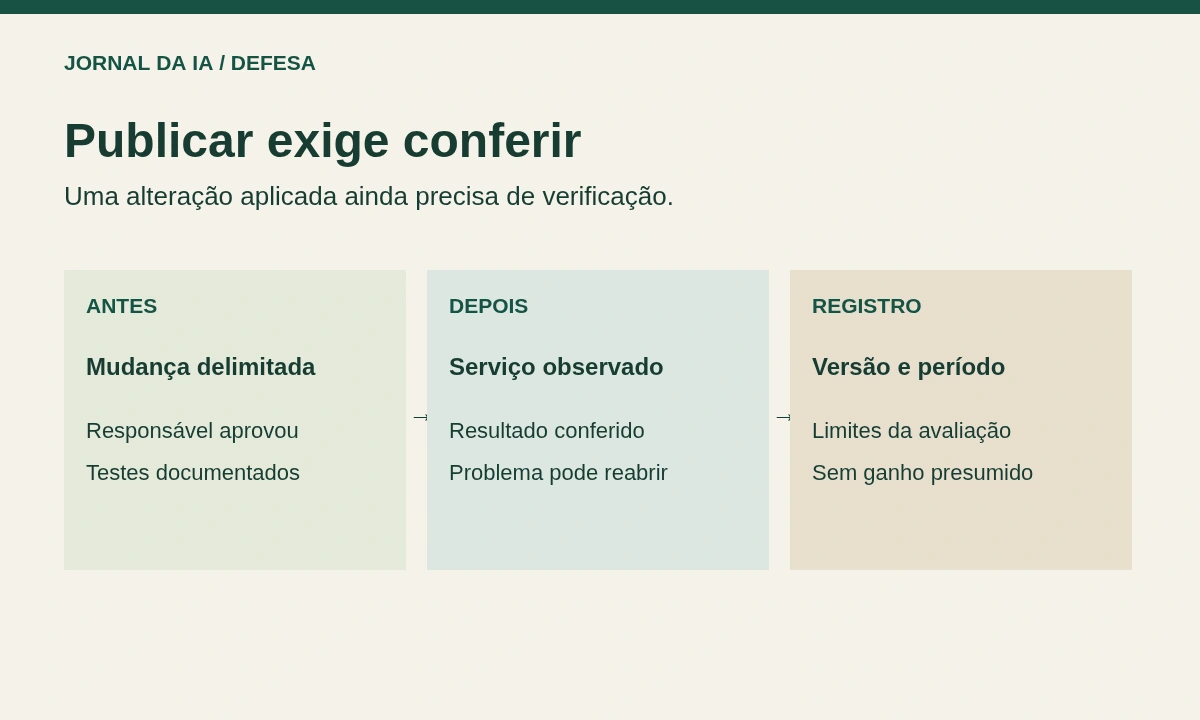
Uma proposta precisa explicar o que muda, por que resolve o problema reproduzido, quais verificações passaram e como voltar à versão anterior. A autorização de publicação pertence ao responsável pelo serviço. Depois da mudança, confira o comportamento afetado e um uso normal representativo. Um teste que não pôde rodar não equivale a um teste aprovado.
5. Treine a passagem entre pessoas
Faça um exercício com um cenário fictício e sem dados pessoais: um atendimento fica indisponível após uma atualização. Peça a cada participante para indicar quem decide, onde está a evidência, como interromper a mudança e qual informação deve chegar ao próximo responsável. Registre as dúvidas para melhorar o procedimento. O objetivo é clareza de responsabilidade; este artigo não mede tempo de resposta ou redução de risco.
Um primeiro registro de avaliação
Serviço escolhido: [nome]. Responsável: [pessoa ou equipe]. Ambiente autorizado: [cópia de teste]. Pergunta: [comportamento verificável]. Dados permitidos: [fictícios]. Limite: [escopo e interrupção]. Evidência: [registro]. Decisão pendente: [revisor]. Não realizar testes nem alterar sistemas fora do escopo aprovado.
Os campos entre colchetes são espaços a preencher. O modelo não comprova que há autorização, vulnerabilidade ou acesso a qualquer programa. Não envie credenciais, dados de usuários ou configurações sensíveis a uma ferramenta antes da avaliação de acesso e tratamento de dados feita pela organização.
Como acompanhar sem inventar um resultado
Use registros reais do serviço escolhido: achados analisados, reproduzidos, corrigidos e verificados, com período, versão e responsável. Separe hipóteses de confirmações e anote testes interrompidos. Comparar períodos sem o mesmo escopo pode produzir uma impressão enganosa de melhora. Ganhos anunciados por fornecedores não são resultados desta equipe.
Para este artigo, uma futura avaliação editorial pode consultar dados próprios de leitura e cliques internos, se estiverem disponíveis, com período e origem registrados. Não há uma linha de base de leitura ou cliques fornecida para esta nova página. Este texto não instala rastreamento, não cria uma rotina agendada e não apresenta aumento medido de tráfego, produtividade ou segurança.
A discussão de contexto está em The Defender’s Window e na chamada por defesa coletiva. Leia as fontes como propostas do publicador; elas não substituem a avaliação do seu serviço. Para decisões públicas relacionadas a IA, veja também nosso checklist para um piloto de conhecimento em prefeituras e nossa cobertura datada sobre Astra e riscos cibernéticos. Consulte a data daquele relato; ele não descreve as condições atuais de acesso ao Daybreak.
Receba o Jornal da IA todos os dias
As notícias de inteligência artificial que importam no Brasil — com o nosso prisma e sempre com as fontes. Grátis.



[…] radarNegóciosPaul Christiano na OpenAI: cargos, supervisão e cinco perguntas de segurançaNegóciosDaybreak: o que o apoio anunciado muda para equipes no BrasilNegóciosATV Big Air Tour: três rotinas com ChatGPT para equipes pequenasNegóciosAnúncios no […]